
Es macht einem schon ein bisschen Angst. Denn mit der weltweiten Vernetzung über das Internet fühlt sich die Welt teilweise an wie ein Kartenhaus, das ziemlich schnell zerfallen kann. Die Cyberangriffe auf vernetzte Kühlanlagen haben das in den letzten Wochen wieder deutlich gemacht. Betroffen waren nach Medienberichten Märkte in Belgien, Schweden, Luxemburg, Estland, Finnland, Irland, den Niederlanden, Italien und Portugal, so listet es CyberDirekt auf.
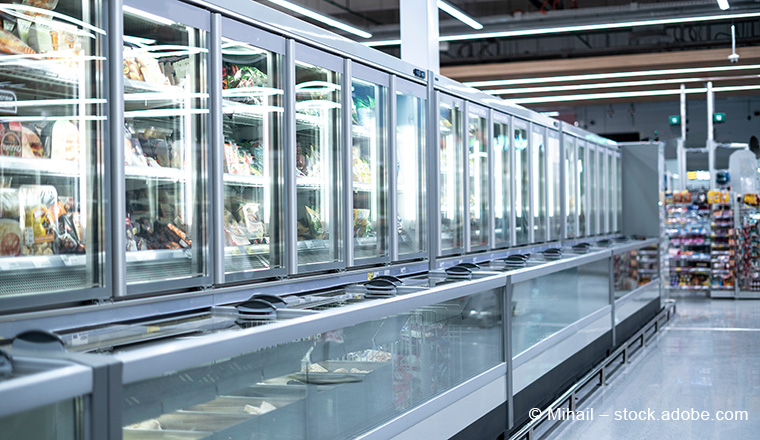
Und jetzt, Anfang November, hat es auch Deutschland erwischt. Unbekannte hatten die Kühl- und Tiefkühlsteuerungen von Supermärkten in mehreren europäischen Ländern manipuliert, darunter ein Edeka-Markt in Niederbayern, zwei CAP-Märkte und ein Rewe-Markt in Nordrhein-Westfalen. Die Ware verdarb und musste entsorgt werden. Für betroffene Händler entsteht dabei ein Sachschaden, den längst nicht jede Cyberversicherung trägt, erläutert CyberDirekt. Von 21 auf dessen Plattform gelisteten Tarifen kommen für einen Einzelhändler nur sechs in Frage, und nur ein einziger Anbieter ersetzt verdorbenes Kühlgut bis zur vollen Versicherungssumme.
Wie ist so ein Angriff möglich?
Die Angreifer brauchten keinen Zugang zum Firmennetz – die Kühlsteuerung stand offen im Internet, erklärt CyberDirekt. Moderne Märkte steuern alle Kühlstellen über einen zentralen „System Manager“, der Temperaturen, Abtauzyklen und Alarme regelt. Damit Kältetechniker Störungen aus der Ferne beheben können, ist diese Steuerung in der Regel per Fernzugriff erreichbar. Hier befindet sich aber auch die Schwachstelle: Wer sich über diesen Weg in den Systemen anmeldet, kann Sollwerte ändern und Abtauvorgänge auslösen.
Lücken, die Hacker ausnutzen konnten, gab es bei den verschiedenen Angriffen der letzten Wochen laut CyberDirekt mehrere. Zum einen seien zahlreiche Verwaltungsoberflächen aus dem Internet direkt erreichbar. Auch seien noch viele Geräte im Betrieb, die keine Updates mehr erhalten und somit veraltet seien. Weiterhin gebe es eine Sicherheitslücke, die es erlaubt, die Anmeldung über ein vom Datum abgeleitetes Passwort zu umgehen. Weitere Lücken würden das Einschleusen von Befehlen ermöglichen. Wo Standard- oder geteilte Passwörter genutzt werden, genüge oft schon das Ausprobieren. Und auch eine fehlende Mehrfaktor-Authentifizierung sei eine häufig auftretende Sicherheitslücke. Denn ein Passwort allein schütze die Fernwartung nicht, wenn es erraten, gestohlen oder umgangen wird.
Seite 1 Cyberangriffe auf Kühlanlagen: Was sollten Makler beachten?
Seite 2 Cyberpolicen decken verdorbenes Kühlgut nicht ab
Seite 3 Was sollten Makler jetzt tun?


- Anmelden, um Kommentare verfassen zu können
- 4 Aufrufe